Login merupakan pintu utama menuju akun game. Prosesnya hanya membutuhkan beberapa detik, tetapi di balik langkah sederhana tersebut terdapat aspek keamanan yang tidak boleh diabaikan.
Kata sandi yang lemah, halaman login palsu, perangkat publik, hingga kebiasaan membagikan kode autentikasi dapat membuka peluang terjadinya akses akun tanpa izin. Karena itu, pemain tidak cukup hanya mengetahui cara memasukkan username dan kata sandi. Mereka juga perlu memahami bagaimana memastikan proses login dilakukan melalui kanal yang benar dan aman.
Dalam panduan edukatif POHONMAS33 ini, pembahasan berfokus pada praktik keamanan login platform game secara umum, mulai dari perlindungan kata sandi, autentikasi dua faktor, pengenalan phishing, pengelolaan perangkat, hingga langkah pemulihan ketika pengguna gagal masuk.
Perlu diperhatikan bahwa tampilan, menu, serta mekanisme keamanan setiap platform dapat berubah. Informasi pada kanal resmi layanan yang digunakan harus selalu menjadi rujukan utama.

Mengapa Keamanan Login POHONMAS33 Penting?
Akun game dapat menyimpan lebih banyak informasi daripada yang disadari pengguna.
Selain username, sebuah akun dapat berisi progres permainan, daftar teman, preferensi pengguna, riwayat aktivitas, item digital, dan informasi transaksi pembelian item apabila fitur tersebut tersedia.
Jika seseorang memperoleh akses tanpa izin, informasi tersebut berpotensi disalahgunakan.
Keamanan login karena itu sebaiknya menggunakan pendekatan berlapis.
Jangan hanya mengandalkan satu kata sandi.
Kombinasikan kebiasaan login yang benar, kata sandi unik, autentikasi tambahan jika tersedia, perlindungan email, dan pemeriksaan aktivitas akun secara berkala.
Semakin banyak lapisan keamanan yang diterapkan secara tepat, semakin sulit akun diambil alih hanya dengan satu kredensial yang bocor.
POHONMAS33: Cara Login dengan Prinsip Keamanan yang Benar
Proses masuk pada platform game umumnya tidak rumit. Namun, beberapa pemeriksaan sebaiknya dilakukan sebelum mengetik kredensial.
Berikut alur yang dapat digunakan sebagai panduan umum.
1. Pastikan Sumber Akses Dapat Diverifikasi
Sebelum login, periksa terlebih dahulu halaman atau aplikasi yang sedang digunakan.
Jangan langsung memasukkan username dan kata sandi hanya karena halaman memiliki logo dan desain yang terlihat familiar.
Halaman phishing dapat dibuat menyerupai layanan asli.
Jika memperoleh tautan dari pesan pribadi, forum, komentar, atau akun yang tidak dikenal, jangan langsung menggunakannya untuk login.
Lebih aman membuka layanan melalui kanal yang sudah Anda verifikasi sendiri.
2. Periksa Alamat Halaman
Kesalahan satu karakter pada alamat situs dapat membawa pengguna ke halaman berbeda.
Pelaku phishing terkadang menggunakan nama domain yang sengaja dibuat menyerupai alamat asli.
Karena itu, biasakan membaca alamat halaman sebelum memasukkan informasi.
Bookmark pada browser juga dapat membantu pengguna kembali ke halaman yang sudah diverifikasi tanpa mengetik alamat berulang kali.
3. Masukkan Kredensial Secara Pribadi
Masukkan username atau email dan kata sandi tanpa memperlihatkannya kepada orang lain.
Jangan mengirim screenshot yang memperlihatkan kata sandi.
Jika menggunakan perangkat bersama, berhati-hatilah dengan fitur penyimpanan otomatis kredensial.
4. Gunakan Autentikasi Tambahan Jika Tersedia
Beberapa layanan menyediakan autentikasi dua faktor atau 2FA.
Dengan perlindungan ini, proses masuk memerlukan faktor tambahan selain kata sandi.
Lapisan tersebut dapat membantu ketika kata sandi diketahui pihak lain.
5. Periksa Aktivitas Setelah Masuk
Jika tersedia, lihat informasi perangkat atau sesi login.
Perhatikan apakah terdapat perangkat, lokasi umum, atau waktu akses yang tidak dikenali.
Jika menemukan aktivitas mencurigakan, segera lakukan langkah pengamanan.
Kata Sandi Kuat Adalah Fondasi Keamanan Akun
Salah satu kelemahan terbesar dalam keamanan digital bukan selalu teknologi platform, melainkan penggunaan kata sandi yang buruk.
Kata sandi seperti nama sendiri, tanggal lahir, nomor telepon, atau kombinasi sederhana relatif mudah ditebak.
Masalah yang lebih serius terjadi ketika pengguna memakai kata sandi sama di banyak layanan.
Bayangkan kombinasi email dan kata sandi dari satu situs bocor. Pelaku dapat mencoba kredensial yang sama pada email, media sosial, atau platform game lain.
Inilah alasan kata sandi unik sangat penting.
Gunakan kata sandi panjang dan berbeda untuk setiap layanan. Password manager dapat membantu membuat serta menyimpan kredensial sehingga pengguna tidak perlu menghafalkan semuanya.
Jangan Bagikan Kata Sandi POHONMAS33 kepada Siapa Pun
Kredensial akun bersifat pribadi.
Jangan memberikannya kepada teman, anggota komunitas, pemain lain, atau orang yang mengaku dapat membantu menyelesaikan masalah akun.
Tim dukungan yang memiliki prosedur keamanan yang baik seharusnya mempunyai mekanisme verifikasi tersendiri tanpa perlu mengetahui kata sandi pengguna.
Jika seseorang meminta kata sandi lengkap melalui chat, email, atau pesan pribadi, perlakukan permintaan tersebut sebagai tanda bahaya.
Prinsipnya sederhana:
orang lain tidak membutuhkan kata sandi Anda untuk membantu Anda menggunakan akun.
Mengenal 2FA dan Manfaatnya untuk Login
Autentikasi dua faktor menambahkan tahap verifikasi setelah kata sandi.
Bentuk faktor kedua bergantung pada sistem yang digunakan. Sebagian layanan menggunakan aplikasi authenticator, kode keamanan, atau mekanisme autentikasi perangkat.
Manfaat utamanya adalah memberikan lapisan tambahan.
Misalnya, seseorang berhasil mengetahui kata sandi pengguna. Jika 2FA aktif, kata sandi tersebut belum tentu cukup untuk menyelesaikan login.
Namun, 2FA juga harus digunakan dengan benar.
Kode autentikasi tidak boleh diberikan kepada pihak lain.
Jika seseorang meminta kode tersebut dengan alasan verifikasi, hadiah, perbaikan akun, atau alasan lain yang tidak dapat dipastikan keasliannya, jangan memberikannya.
POHONMAS33 dan Ancaman Phishing Saat Login
Phishing merupakan salah satu ancaman paling relevan bagi pengguna layanan digital.
Serangan ini tidak selalu membutuhkan teknik peretasan yang rumit. Pelaku justru berusaha membuat pengguna memberikan informasi secara sukarela.
Contohnya, pengguna menerima pesan:
“Akun Anda mengalami masalah. Login melalui tautan berikut untuk melakukan verifikasi.”
Halaman pada tautan tersebut dibuat menyerupai halaman login asli.
Ketika korban memasukkan username dan kata sandi, informasi dikirim kepada pelaku.
Karena itu, jangan menilai keamanan halaman berdasarkan tampilan visual semata.
Tanda-Tanda Halaman Login Mencurigakan
Tidak semua halaman palsu mudah dikenali, tetapi terdapat beberapa indikator yang patut diperhatikan.
Alamat halaman berbeda.
Periksa karakter, ejaan, dan struktur domain.
Tautan berasal dari orang tidak dikenal.
Pesan pribadi bukan tempat ideal untuk menerima halaman login.
Ada tekanan waktu yang berlebihan.
Misalnya ancaman akun akan langsung ditutup jika pengguna tidak login dalam beberapa menit.
Meminta informasi berlebihan.
Halaman login normal seharusnya tidak tiba-tiba meminta berbagai data pribadi yang tidak relevan.
Meminta kode autentikasi melalui chat.
Kode keamanan tidak seharusnya dibagikan kepada orang lain.
Jika menemui tanda tersebut, hentikan proses login dan lakukan verifikasi melalui kanal resmi.
Mengapa Email Juga Harus Diamankan?
Banyak pemain sangat memperhatikan keamanan akun game tetapi melupakan email.
Padahal email sering digunakan untuk pemulihan kata sandi.
Jika email berhasil diambil alih, pelaku mungkin dapat mencoba mengatur ulang kredensial layanan lain yang terhubung.
Karena itu, email sebaiknya memiliki kata sandi unik dan perlindungan autentikasi tambahan.
Jangan gunakan kata sandi email yang sama dengan akun game.
Email dapat dianggap sebagai salah satu pusat identitas digital pengguna. Perlindungannya perlu mendapatkan prioritas tinggi.
POHONMAS33 Login Gagal: Apa yang Harus Dilakukan?
Tidak bisa login bukan berarti akun diretas.
Masalah dapat berasal dari kesalahan kata sandi, jaringan, browser, aplikasi, atau gangguan layanan.
Lakukan pemeriksaan secara sistematis.
Periksa Username atau Email
Pastikan tidak ada kesalahan pengetikan.
Perhatikan karakter tambahan, spasi, dan alamat email yang digunakan ketika mendaftar.
Periksa Kata Sandi
Pastikan Caps Lock tidak aktif secara tidak sengaja.
Jika menggunakan password manager, pastikan kredensial yang dipilih berasal dari akun yang benar.
Jangan mencoba puluhan kombinasi secara berulang karena beberapa sistem dapat membatasi percobaan login.
Gunakan Fitur Pemulihan Akun
Jika benar-benar lupa kata sandi, gunakan mekanisme pemulihan resmi apabila tersedia.
Jangan meminta orang lain membantu dengan cara memberikan akses ke email atau kode verifikasi Anda.
Periksa Koneksi Internet
Jaringan yang tidak stabil dapat menyebabkan halaman gagal dimuat atau permintaan login terputus.
Coba buka layanan lain untuk memastikan koneksi bekerja normal.
Perbarui Browser atau Aplikasi
Versi perangkat lunak yang terlalu lama terkadang menimbulkan masalah kompatibilitas.
Gunakan versi yang masih mendapatkan dukungan keamanan.
Periksa Informasi Gangguan Layanan
Jika banyak pengguna mengalami masalah bersamaan, penyebabnya mungkin berada pada sisi layanan.
Gunakan kanal informasi resmi untuk memeriksa status sistem.
Jangan Terus Mencoba Login Jika Terlihat Mencurigakan
Ketika kredensial benar tetapi login tetap gagal, pengguna terkadang mencoba berkali-kali.
Pendekatan tersebut tidak selalu tepat.
Jika muncul tanda aktivitas mencurigakan, hentikan percobaan dan periksa email atau notifikasi keamanan.
Cari informasi mengenai perubahan kata sandi, login baru, atau perubahan pengaturan akun yang tidak Anda lakukan.
Jika ada indikasi pengambilalihan akun, prioritaskan proses pemulihan dan pengamanan.
Apa yang Dilakukan Jika Akun Diduga Diakses Orang Lain?
Kecepatan respons menjadi penting.
Jika Anda masih mempunyai akses ke akun, ubah kata sandi menjadi kombinasi baru dan unik.
Kemudian periksa beberapa hal:
- sesi atau perangkat yang masih aktif;
- informasi pemulihan akun;
- email yang terhubung;
- pengaturan keamanan;
- perubahan profil yang tidak dikenali;
- dan aktivitas pembelian item jika relevan.
Keluar dari sesi yang tidak dikenal apabila sistem menyediakan opsi tersebut.
Selanjutnya, amankan email yang terhubung.
Jika akses akun sudah hilang sepenuhnya, gunakan prosedur pemulihan resmi dan hubungi kanal dukungan yang dapat diverifikasi.
Login di Perangkat Publik Memiliki Risiko Tambahan
Komputer umum, perangkat pinjaman, atau perangkat bersama sebaiknya digunakan dengan ekstra hati-hati.
Anda tidak selalu mengetahui konfigurasi keamanan perangkat tersebut.
Hindari menyimpan kata sandi pada browser publik.
Setelah selesai, logout dari akun dan jangan sekadar menutup tab.
Jika memungkinkan, gunakan perangkat pribadi untuk aktivitas yang berkaitan dengan informasi sensitif.
Koneksi Wi-Fi publik juga perlu diperlakukan secara hati-hati. Pastikan halaman yang digunakan merupakan layanan yang benar dan hindari melakukan aktivitas sensitif ketika keamanan jaringan tidak dapat dipastikan.
Fitur “Ingat Saya”: Praktis tetapi Harus Tepat Penggunaan
Fitur seperti Remember Me dapat membuat login lebih praktis karena pengguna tidak perlu memasukkan kredensial setiap saat.
Pada perangkat pribadi yang terlindungi, fitur ini dapat memberikan kenyamanan.
Namun, jangan mengaktifkannya pada komputer publik atau perangkat yang digunakan banyak orang.
Jika perangkat hilang atau dipinjam orang lain dalam keadaan akun masih aktif, akses dapat terjadi tanpa perlu mengetahui kata sandi.
Gunakan kunci layar pada perangkat pribadi sebagai lapisan perlindungan tambahan.
Waspadai Social Engineering
Tidak semua serangan keamanan dilakukan melalui program berbahaya.
Social engineering menggunakan manipulasi psikologis.
Pelaku dapat berpura-pura menjadi administrator, moderator, pemain berpengalaman, atau staf layanan pelanggan.
Mereka kemudian mencoba mendapatkan informasi seperti:
- kode autentikasi;
- email akun;
- kata sandi;
- kode pemulihan;
- atau informasi lain yang dapat membantu mengambil alih akun.
Pelaku sering menciptakan rasa panik atau urgensi.
Karena itu, jangan mengambil keputusan keamanan hanya karena sebuah pesan terdengar mendesak.
Verifikasi identitas dan kanal terlebih dahulu.
Cara Membuat Laporan Masalah Login yang Efektif
Jika membutuhkan bantuan teknis, laporan yang lengkap akan mempermudah diagnosis.
Catat waktu masalah terjadi.
Jelaskan perangkat yang digunakan, sistem operasi, browser atau versi aplikasi, serta pesan error yang muncul.
Jika diperlukan, sertakan screenshot.
Namun, pastikan screenshot tidak memperlihatkan:
- kata sandi;
- kode OTP;
- kode 2FA;
- kode pemulihan;
- atau informasi pribadi sensitif.
Jelaskan pula langkah yang sudah dicoba.
Informasi seperti “sudah mencoba reset kata sandi tetapi email belum diterima” jauh lebih membantu dibandingkan hanya mengatakan “tidak bisa login”.
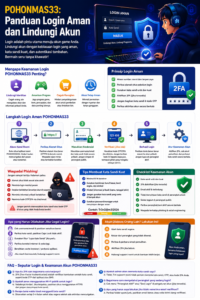
Checklist Keamanan Login POHONMAS33
Gunakan daftar berikut sebagai pemeriksaan sederhana sebelum dan sesudah masuk:
- akses berasal dari kanal yang sudah diverifikasi;
- alamat halaman diperiksa;
- kata sandi unik digunakan;
- kata sandi tidak diberikan kepada orang lain;
- 2FA diaktifkan jika tersedia;
- kode autentikasi tetap dirahasiakan;
- email akun juga dilindungi;
- perangkat publik tidak menyimpan kredensial;
- sesi yang tidak dikenal diperiksa;
- dan aktivitas mencurigakan segera ditindaklanjuti.
Kebiasaan kecil tersebut memberikan manfaat lebih besar jika dilakukan secara konsisten.
Manajemen Waktu Juga Bagian dari Penggunaan Platform yang Sehat
Keamanan digital bukan satu-satunya aspek penggunaan game yang perlu diperhatikan.
Setelah berhasil login, pengguna tetap perlu mengelola waktu bermain.
Tentukan durasi yang masuk akal dan jangan membiarkan notifikasi game mengganggu pekerjaan, pendidikan, waktu keluarga, atau tidur.
Gunakan fitur pengingat waktu dan kontrol notifikasi jika tersedia.
Game idealnya berfungsi sebagai hiburan, bukan kewajiban yang harus terus dilakukan.
Jika aktivitas bermain mulai mengganggu rutinitas penting, kurangi frekuensi atau ambil jeda.
Kesimpulan
Login yang aman bukan sekadar memasukkan username dan kata sandi dengan benar.
Pengguna perlu memastikan kanal akses dapat diverifikasi, menggunakan kata sandi unik, melindungi email, memanfaatkan autentikasi tambahan jika tersedia, serta mengenali berbagai teknik phishing dan social engineering.
Melalui panduan edukasi POHONMAS33 ini, prinsip terpenting yang perlu diingat adalah bahwa kredensial merupakan informasi pribadi.
Jangan membagikan kata sandi, kode OTP, kode 2FA, atau kode pemulihan kepada orang lain.
Ketika mengalami gagal login, lakukan diagnosis secara bertahap daripada mencoba kredensial secara terus-menerus.
Dan ketika menemukan aktivitas yang tidak dikenali, segera ubah kredensial, periksa sesi aktif, amankan email, dan gunakan prosedur pemulihan resmi.
Kebiasaan keamanan yang konsisten membuat pengalaman menggunakan platform game menjadi lebih nyaman sekaligus mengurangi risiko pengambilalihan akun.
FAQ POHONMAS33 tentang Login dan Keamanan Akun
Bagaimana cara login akun game dengan lebih aman?
Gunakan kanal yang dapat diverifikasi, periksa alamat halaman, gunakan kata sandi unik, dan aktifkan autentikasi dua faktor jika layanan menyediakannya.
Mengapa saya tidak bisa login meskipun kata sandi terasa benar?
Penyebabnya dapat berupa kesalahan username, Caps Lock, kredensial lama, gangguan koneksi, masalah aplikasi, atau pembatasan sementara setelah terlalu banyak percobaan. Periksa satu per satu sebelum menggunakan pemulihan akun.
Apa yang harus dilakukan jika lupa kata sandi?
Gunakan fitur pemulihan atau lupa kata sandi melalui kanal resmi. Pastikan Anda masih mempunyai akses ke email atau metode pemulihan yang terhubung dengan akun.
Apakah kode OTP boleh diberikan kepada tim support?
Jangan membagikan OTP, kode 2FA, atau kode pemulihan kepada orang lain. Gunakan kode tersebut hanya pada proses autentikasi resmi yang Anda mulai sendiri.
Apa manfaat 2FA pada akun game?
2FA memberikan lapisan autentikasi tambahan. Jika kata sandi diketahui orang lain, mereka masih dapat menghadapi tahap verifikasi kedua sebelum memperoleh akses.
Bagaimana mengenali halaman login palsu?
Periksa alamat situs, sumber tautan, permintaan informasi, serta pesan yang menciptakan urgensi tidak wajar. Jika ragu, jangan memasukkan kredensial dan kembali ke kanal resmi yang telah diverifikasi.
Apa yang harus dilakukan jika ada login dari perangkat tidak dikenal?
Ubah kata sandi, hentikan sesi yang tidak dikenali jika fitur tersebut tersedia, periksa informasi pemulihan, aktifkan atau perbarui 2FA, dan amankan email yang terhubung.
Apakah aman menyimpan login pada browser?
Pada perangkat pribadi yang terlindungi, penyimpanan kredensial melalui password manager tepercaya dapat mempermudah penggunaan. Hindari menyimpan login pada komputer umum atau perangkat bersama.
Mengapa keamanan email penting bagi akun game?
Email sering menjadi sarana verifikasi dan pemulihan akun. Jika email diambil alih, akun lain yang terhubung dapat ikut menghadapi risiko.
Apa informasi yang perlu diberikan ketika melaporkan gagal login?
Berikan waktu kejadian, jenis perangkat, browser atau versi aplikasi, pesan error, serta langkah pemecahan masalah yang sudah dilakukan. Jangan menyertakan kata sandi, OTP, atau kode autentikasi dalam laporan.